Nginx4Shell-Leitfaden — betroffene NGINX-Versionen und Patches für HTTP/2
Prüfen Sie zuerst, welche NGINX-Listener HTTP/2 annehmen. Die am 18. November 2026 veröffentlichten Schwachstellen CVE-2026-123007 und CVE-2026-123633 können bei der Verarbeitung von HTTP/2 Speicher beschädigen. Unter bestimmten Bedingungen kann ein Worker abstürzen oder fremder Code aus der Ferne mit den Rechten des Workers ausgeführt werden. Die korrigierten Releases von NGINX Open Source sind stable 1.30.7 und mainline 1.31.9. Für Distributionspakete, NGINX Plus und Ingress-Produkte gelten die korrigierten Versionen des jeweiligen Anbieters. NGINX-Sicherheitshinweise · F5-Sicherheitsupdate vom 18. November
Welche Installationen sind betroffen?
Nginx4Shell dient hier als Suchbegriff. Erfassen Sie beide CVE-Nummern einzeln in Änderungstickets und im Inventar, damit sich Sicherheitshinweise und Patchstand pro Produkt eindeutig zuordnen lassen.
| CVE | Bedingungen und Auswirkungen | Betroffene Versionen von NGINX Open Source |
|---|---|---|
| CVE-2026-123007 | Bei der Verarbeitung von HTTP/2-Verkehr von Clients kann NGINX Speicher beschädigen. Prüfen Sie auch Server, die nur statische Inhalte ausliefern, sofern dort HTTP/2 aktiviert ist. | 1.9.5–1.30.6 und 1.31.0–1.31.8 |
| CVE-2026-123633 | Wenn NGINX HTTP/2-Anfragen von Clients an einen Upstream weiterleitet, kann es unter bestimmten Bedingungen auf bereits freigegebenen Speicher zugreifen. Prüfen Sie zuerst Reverse-Proxys mit HTTP/2. | 1.19.7–1.30.6 und 1.31.0–1.31.8 |
Die Stable-Version 1.30.7 behebt beide Schwachstellen. Trotz der höheren Versionsnummer gegenüber 1.30.7 ist 1.31.8 weiterhin betroffen. Dieses Update enthält auch Korrekturen für HTTP/3, den DNS-Resolver und den Mail-Proxy. Bereiten Sie den Patch weiter vor, auch wenn Sie HTTP/2 vorübergehend anders konfigurieren. NGINX-Veröffentlichungen · F5 CVE-2026-123007 · F5 CVE-2026-123633 · CERT-EU-Sicherheitshinweis
Das laufende Produkt und den HTTP/2-Pfad prüfen
- Ermitteln Sie die Herkunft der laufenden Binärdatei. Prüfen Sie bei einer VM die ausführbare Datei und das Paket des Dienstes. Prüfen Sie bei einem Container das tatsächlich laufende Image und dessen Digest. Mit
nginx -Vsehen Sie in der betreffenden Umgebung Version und Build-Optionen. Distributionen wie Ubuntu 24.04 LTS übernehmen Korrekturen in bestehende Versionen. Laut Ubuntu ist1.24.0-2ubuntu7.20das korrigierte Paket für dieses Release. NGINX-Kommandozeilenoptionen · Ubuntu USN-9159-1 - Prüfen Sie die Verbindung vom Client oder vorgeschalteten Proxy zu NGINX. Der Browser kann HTTP/2 zum CDN verwenden, während das CDN den NGINX-Ursprungsserver über ein anderes Protokoll erreicht. Prüfen Sie die tatsächlich verwendete Konfiguration mit
nginx -Tund achten Sie auf die Blöckehttpundserver, eingebundene Dateien und die verwendete Syntax. Die vollständige Konfiguration kann interne Adressen und Geheimnisse enthalten. Prüfen Sie sie in einer dafür freigegebenen Umgebung. NGINX-Dokumentation zum HTTP/2-Modul - Patchen Sie zuerst betroffene Instanzen, die externe Anfragen annehmen. Prüfen Sie nach dem Deployment, ob die Prozesse mit der neuen Binärdatei oder dem neuen Image laufen. Führen Sie
nginx -taus und prüfen Sie normale HTTP-Anfragen, die Verfügbarkeit der Upstreams, Fehlerraten und Worker-Neustarts. Suchen Sie im Cluster nach Replikaten, die noch mit dem alten Image laufen. CERT-EU-Sicherheitshinweis
Wenn Sie nicht sofort aktualisieren können, lässt sich das Risiko für beide CVEs senken, indem Sie HTTP/2 an betroffenen Listenern deaktivieren. In der aktuellen Syntax verwenden Sie http2 off;. In der älteren Syntax entfernen Sie die Option http2 aus listen. Prüfen Sie vor der Änderung, welche Pfade von HTTP/2 abhängen, etwa gRPC. Prüfen Sie danach echte Verbindungen zu diesen Listenern und normale Dienstanfragen. NGINX-Dokumentation zur HTTP/2-Konfiguration · Red-Hat-Leitfaden zur Risikominderung
Übung — aus Prüfergebnissen Patch-Prioritäten ableiten
Das Beispiel verarbeitet Produktherkunft, Version und HTTP/2-Status, die das Betriebsteam geprüft hat. Es läuft mit Python 3.10 oder neuer und verwendet nur die Standardbibliothek. Anhand der zuvor erhobenen Angaben lassen sich Patches priorisieren.
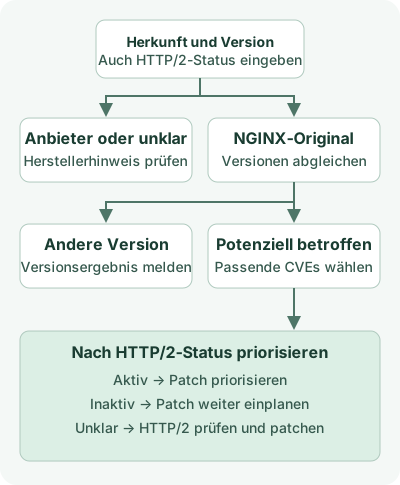
Speichern Sie das Skript als nginx_http2_triage.py. Wählen Sie upstream nur für Originalversionen von NGINX Open Source, die das NGINX-Projekt veröffentlicht. Verwenden Sie vendor für Pakete mit zurückportierten Korrekturen oder für Anbieter-Images. Setzen Sie die jeweilige Eingabe auf unknown, wenn Produktherkunft oder Listener-Konfiguration noch nicht geklärt sind.
import argparse
import re


def upstream_version(value: str) -> tuple[int, int, int]:
    if not re.fullmatch(r"[0-9]{1,4}\.[0-9]{1,4}\.[0-9]{1,4}", value):
        raise argparse.ArgumentTypeError("use an upstream version such as 1.30.7")
    major, minor, patch = map(int, value.split("."))
    return major, minor, patch


def triage(origin: str, value: str, http2: str) -> str:
    if origin != "upstream":
        return "CHECK_VENDOR_ADVISORY"

    version = upstream_version(value)
    if version[0] != 1 or version > (1, 31, 9):
        return "CHECK_CURRENT_ADVISORY"
    if (1, 30, 7) <= version < (1, 31, 0) or version == (1, 31, 9):
        return "UPSTREAM_FIX_VERSION"

    affected = [
        cve
        for cve, first_version in (
            ("CVE-2026-123007", (1, 9, 5)),
            ("CVE-2026-123633", (1, 19, 7)),
        )
        if version >= first_version
    ]
    if not affected:
        return "OUTSIDE_LISTED_RANGES"

    action = {
        "on": "PRIORITIZE_PATCH",
        "off": "PATCH_STILL_REQUIRED",
        "unknown": "VERIFY_HTTP2_AND_PATCH",
    }[http2]
    return f"{action} {' '.join(affected)}"


def main() -> None:
    parser = argparse.ArgumentParser()
    parser.add_argument("origin", choices=("upstream", "vendor", "unknown"))
    parser.add_argument("version")
    parser.add_argument("http2", choices=("on", "off", "unknown"))
    args = parser.parse_args()
    try:
        print(triage(args.origin, args.version, args.http2))
    except argparse.ArgumentTypeError as error:
        parser.error(str(error))


if __name__ == "__main__":
    main()
python3 nginx_http2_triage.py upstream 1.31.8 on
python3 nginx_http2_triage.py upstream 1.30.7 on
python3 nginx_http2_triage.py upstream 1.19.6 unknown
python3 nginx_http2_triage.py vendor 1.24.0-2ubuntu7.20 onUnter Python 3.13.0 ergaben diese Befehle die folgende Ausgabe.
PRIORITIZE_PATCH CVE-2026-123007 CVE-2026-123633
UPSTREAM_FIX_VERSION
VERIFY_HTTP2_AND_PATCH CVE-2026-123007
CHECK_VENDOR_ADVISORY
Die CVE-Liste zeigt, welche Schwachstellen laut Versionsnummer infrage kommen. Ob die Upstream-Bedingung für CVE-2026-123633 zutrifft, klären Sie anhand der tatsächlichen Listener-Konfiguration. Das Beispiel stuft Eingaben gemäß den veröffentlichten Versionsbereichen ein. Die Produktionskonfiguration und den Patchstand prüfen Sie separat.
Diskussion