Как работает Pickle AI: управление приложениями iPhone и защита паролей
На этой странице
Официальные объяснения Pickle AI указывают, что задачи выполняют отдельный браузер и подключённые аккаунты, а не прямое управление экранами других приложений iPhone. Пароли шифруются отдельно от модели, однако граница защиты значений для входа различается для OAuth и паролей сайтов.
Речь о Pickle — персональном ИИ-агенте Pickle, Inc. Анализ основан на официальной справке, просмотренной 13 ноября 2026 года, и публичном коде credential-enclave в коммите cff16a343bf5bb7953e5b65df6ab3600107e127d. Я выполнил проверку релиза публичной программы безопасности; это не аудит установленного приложения iOS или всего production-сервера.
Действительно ли он нажимает в других приложениях iPhone?
Справка о сохранении входа сообщает, что браузер Pickle отделён от телефона и не может напрямую использовать сохранённые в телефоне данные входа. Руководство по делегированию задач также описывает работу с сайтами в настоящем браузере и продолжение после закрытия приложения.
Поэтому завершённый заказ или бронирование само по себе не доказывает нажатия на экран установленного приложения магазина. Публичные материалы подтверждают следующие пути:
| Путь | Основание и значение |
|---|---|
| Отдельный браузер | Вход на сайты и заполнение форм отдельно от экранов приложений телефона |
| API подключённых аккаунтов | Публичный код forward добавляет учётные данные к разрешённым API-запросам провайдера |
| Телефонный звонок | Официальное руководство описывает звонки от имени пользователя для задач, которые нельзя выполнить в интернете |
Описание Apple песочницы сторонних приложений также ограничивает доступ к другой информации услугами iOS. Это само по себе не исключает всю автоматизацию, но я не нашёл доказательств, что Pickle обходит песочницу для управления другими приложениями.
Доступные материалы не устанавливают, какие DOM-инструменты или модели распознавания экрана использует браузер Pickle и какой путь выбирается для каждой задачи. Описанная здесь модель работы — анализ, связывающий официальные инструкции с публичным путём использования учётных данных.
Как войти, не передавая пароль ИИ?
Даже если модель никогда не выводит пароль напрямую, отдельный исполнитель может получить нужное значение и заполнить форму входа. Описание конфиденциальности Pickle утверждает, что пароли и данные карт шифруются на устройстве и скрываются из результатов, получаемых моделью. Технические границы этого утверждения нужно сопоставить с публичным кодом.
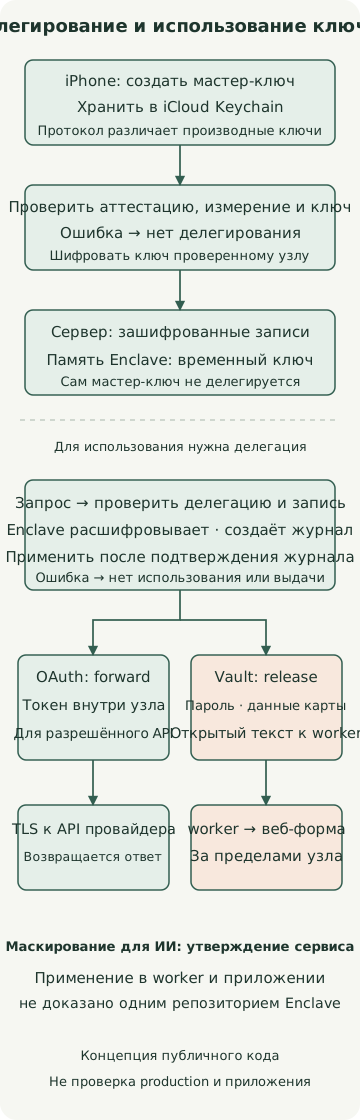
Верхняя часть диаграммы показывает предварительное делегирование ключа, нижняя — использование данных при действующей делегации. Это не означает, что телефон должен отправлять новый ключ при каждом входе. Диаграмма также не воспроизводит все детали исполнителя задач.
Ключи устройства и зашифрованные записи
Публичный протокол указывает, что созданный на устройстве мастер-ключ хранится в iCloud Keychain; для подписи, расшифровки журналов и учётных данных используются отдельные производные ключи. Записи шифруются ChaCha20-Poly1305, а контекст, например аккаунт и тип записи, также привязывается к аутентификации.
Устройство проверяет аттестацию и открытый ключ узла, затем шифрует и делегирует ему производный пользовательский ключ. Удалённая аттестация проверяет, какой измеренной среде исполнения принадлежит открытый ключ. AWS Nitro Enclaves изолируют память от родительского сервера и не предоставляют прямую внешнюю сеть или постоянное хранилище. Узел Pickle общается через хост-посредник; это не предоставляет хосту права расшифровки.
Делегированный ключ пользователя используется в памяти узла ограниченное время. Публичное описание архитектуры устанавливает предел делегирования 30 дней. Keychain устройства и Nitro Enclave сервера — разные уровни защиты.
Токены OAuth используются внутри узла
Код пересылки API проверяет действующую делегацию, открывает запись OAuth и готовит разрешённый запрос провайдеру. Запрос выполняется после подтверждения сохранения журнала использования. Этот путь делает аутентифицированный запрос, не передавая токен модели.
Однако скрыть токен и скрыть данные, прочитанные с его помощью, — разные вещи. Политика вывода данных отдельно рассматривает возврат ответа провайдера в рабочую среду. Если разрешено читать почту, модель может обработать её содержимое; это оценивается отдельно от защиты токена.
Пароли сайтов переходят другую границу после release
Код Vault определяет типы выбора паролей, данных карт и кодов TOTP для ответа на выдачу. Обработчик release сериализует и возвращает значения после подтверждения записи журнала. В этот момент пароли и данные карт выходят из узла в открытом виде, доступном рабочему worker. Для TOTP передаётся вычисленный одноразовый код, а не исходный секрет.
Проверка origin в публичном коде подтверждает только формат HTTPS origin. Комментарий возлагает решение о совпадении адреса с сохранённым сайтом входа на вызывающую сторону. Поэтому один код Enclave не доказывает ограничения сайтов или маскирование результатов модели.
Это не доказательство фактической утечки. Однако сокрытие значения во входе модели, шифрованное хранение и использование открытого текста в памяти worker — разные свойства безопасности. Нельзя расширять утверждение «ИИ не получает пароль» до «расшифрованный пароль никогда не покидает защищённую область».
Что гарантирует журнал использования?
Официальное руководство по истории использования сообщает, что запись сохраняется первой, а при ошибке сохранения учётные данные не используются. Публичный код API также показывает применение или release после подтверждения сохранения. Шифрованные записи, подписи и связи предназначены для обнаружения изменений или пропусков.
Наличие записи не гарантирует, что пользователь намеревался выполнить задачу или что она завершилась успешно на внешнем сайте. Например, запрос может не выполниться после сохранения журнала. Подтверждение перед оплатой и повторная проверка суммы — политики выполнения из официального описания сервиса, а не автоматическое следствие шифрования учётных данных.
Если делегировать и секрет TOTP, агент сможет генерировать коды. Это удобная возможность из инструкции сохранённого входа, но она отличается от отдельного подтверждения второго фактора пользователем для каждой задачи. Масштаб делегирования нужно оценивать шире, чем при передаче только пароля.
Проверяем доказательство публичной программы безопасности
Документация secure-program также публикует программу устройства и предоставляет инструмент проверки подписи релиза и доказательства журнала прозрачности. Пример ниже проверяет соответствие публичного файла доказательству релиза. Он не подключается к production-узлу и не использует настоящий пароль.
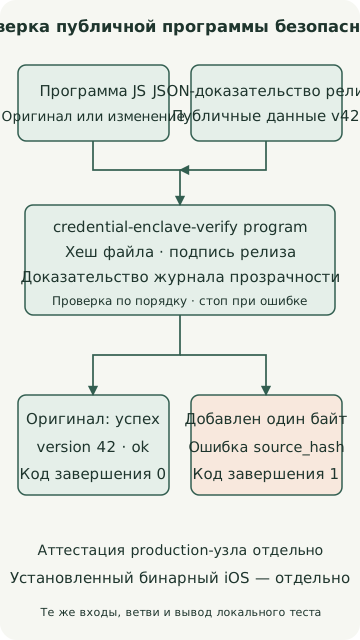
Нужны Git, curl, Rustup и нативные инструменты сборки; загрузка исходников и зависимостей Rust использует сеть. Проверяющий инструмент собран из зафиксированного ниже коммита на macOS arm64 с Rust 1.100.0. Репозиторий фиксирует версию инструментов 1.98.1; здесь +1.100.0 явно выбирает версию выполнения.
verify-example.sh
# macOS·Linux 셸, Git·curl·Rustup 및 네이티브 빌드 도구가 필요합니다.
# 새 작업 폴더에서 실행합니다. 아래 검증은 계정 로그인이나 실제 비밀번호를 사용하지 않습니다.
git clone https://github.com/pickle-com/credential-enclave.git
cd credential-enclave
git checkout cff16a343bf5bb7953e5b65df6ab3600107e127d
rustup toolchain install 1.100.0 --profile minimal
cargo +1.100.0 build --locked -p credential-enclave-verify
curl --fail --location \
  https://github.com/pickle-com/credential-enclave/releases/download/secure-program-v42/secure-program.release.json \
  --output secure-program.release.json
./target/debug/credential-enclave-verify program \
  --source secure-program/secure-program.js \
  --release secure-program.release.json
Исходный файл вернул код завершения 0 и следующий вывод:
program release secure-program-v42: version 42, sha256 31e7fa7fb51f87781313b1f97b60ae3c7b69ff8f2fbcee7de12b7a0ed034d8e8, log index 3761959022: okТакже проверьте, что изменённый файл отклоняется. Выполните команды ниже в той же папке репозитория.
tamper-example.sh
cp secure-program/secure-program.js changed-program.js
printf '\n' >> changed-program.js
./target/debug/credential-enclave-verify program \
  --source changed-program.js \
  --release secure-program.release.json
echo $?
Файл с добавленным байтом перевода строки отклонён из-за несовпадения source_hash и завершился с кодом 1. Результат относится к доказательству релиза публичной программы. Я не проверял совпадение версии и хеша в реальном приложении и не проверял измерение production Enclave удалённой аттестацией.
Условия, остающиеся при оценке безопасности
Ограничения публичного репозитория описывают предположения о доверии: честность приложения, контракты API провайдеров, ключи релиза и журналы. Даже при наличии публичной программы отдельно проверяется, выполняет ли весь двоичный файл iOS эту программу без изменений. Возможность узла передать делегацию последующему релизу тоже не означает, что защита конкретной версии закреплена навсегда.
Важны и ограничения обновлений программы на устройстве. Документация сообщает, что новый код может загрузиться без предварительного ожидания, если оператор подпишет его, зарегистрирует в публичном журнале и выполнит требования загрузки. Проверка релиза подтверждает соответствие опубликованному подписанному файлу, но не гарантирует безвредность кода. Для последующего кода остаётся доверие оператору. Это не утверждение и не наблюдение реального вредоносного релиза.
| Что проверить | Вопрос для решения |
|---|---|
| Подключённые аккаунты | Какие разрешения чтения и записи выданы и можно ли отозвать их у провайдера? |
| Vault и TOTP | Необходимо ли делегировать генерацию одноразовых кодов помимо паролей? |
| Платежи и бронирования | Можно ли проверить условия и сумму до исполнения и затем проверить результат? |
| Программа безопасности и узел | Соответствуют ли друг другу версия и хеш приложения, публичный релиз и фактическая аттестация узла? |
| Диалог и данные подключённых аккаунтов | Какое содержимое обрабатывает модель, даже когда учётные данные скрыты? |
Ключевой вопрос безопасности Pickle — какие ключи кому делегируются и на какой границе каждое значение расшифровывается и используется. Публичный код даёт основания для проверки этих границ. Пользователю стоит начать с различения управления приложениями iPhone и делегирования доступа, подключать только необходимые разрешения и проверять журнал и результаты.
Обсуждение