Java4Shell (CVE-2026-114938) — уязвимые JDK и защита Base64
На этой странице
Java4Shell — это уязвимость, вызывающая повреждение памяти в пути, который OpenJDK использует на некоторых процессорах x86-64 для ускоренного декодирования Base64. При определённых условиях она может привести к утечке памяти или удалённому выполнению кода. Проверьте версию среды выполнения, возможности процессора и доступность этого пути для внешних данных, затем установите исправленный JDK от поставщика. Если обновление приходится отложить, временной мерой может служить предложенный исследователями параметр -XX:-UseBASE64Intrinsics.
Название Java4Shell дали исследователи Calif. Номер уязвимости — CVE-2026-114938. Сведения опубликованы в бюллетене безопасности Oracle (2026-11) и бюллетене OpenJDK. Номера версий ниже сверены с открытыми материалами по состоянию на 18 ноября 2026 года.
Почему в Java возникает повреждение памяти
HotSpot оптимизирует часто выполняемые операции с помощью JIT-компиляции. Для некоторых операций он использует специализированные реализации, которые задействуют инструкции процессора. Их называют интринсиками. По данным Calif, интринсик x86-64 для Base64 при обработке заполнения неверно вычисляет маску записи байтов и пишет за пределами выходного буфера. Даже если Java затем отклонит некорректные данные с исключением IllegalArgumentException, память к этому моменту уже может быть повреждена. Один лишь перехват исключения проблему не устраняет.
Oracle указывает компонент Compiler, а OpenJDK относит уязвимость к hotspot/compiler. Приложению не обязательно предоставлять функцию компиляции внешнего исходного кода Java. Обычное декодирование Base64 тоже может задействовать оптимизированный путь внутри JVM.
По данным Calif, для проявления уязвимости требуется поддержка AVX-512 VBMI на процессоре x86-64. В Linux исследователи рекомендуют проверить все флаги avx512f, avx512bw, avx512vbmi и bmi2. Описанный путь не затрагивает ARM64. Сама по себе поддержка инструкций не подтверждает возможность удалённого выполнения кода в любом приложении. Доступность входных данных и условия эксплуатации зависят от приложения, поэтому один и тот же вредоносный ввод не даёт контроля над всеми продуктами. Для виртуальных машин и контейнеров проверяйте возможности процессора, доступные самой JVM.
При оценке серьёзности учитывайте, кто выставил балл и по какой версии CVSS.
| Источник оценки | Оценка | Что она означает |
|---|---|---|
| Oracle CNA | CVSS 3.1 8.1, High | Атака по сети, высокая сложность, аутентификация и действия пользователя не требуются |
| Calif | CVSS 4.0 9.2, Critical | Оценка исследователей по другой версии методики |
Вектор Oracle — CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H. У оценок разные авторы и версии методики CVSS. Исходная запись CVE.
Какие сборки JDK нужно заменить
В таблице указаны поддерживаемые версии, которые Oracle обозначила как уязвимые, и подтверждённые выпуски с исправлением. Для сборок других поставщиков сверяйтесь с их собственными бюллетенями.
| Продукт | Уязвимая версия по данным Oracle | Подтверждённый выпуск Oracle с исправлением |
|---|---|---|
| Oracle Java SE 17 | 17.0.21.0.3 |
17.0.21.1+4 |
| Oracle Java SE 21 | 21.0.13.0.3 |
21.0.13.1+4 |
| Oracle Java SE 25 | 25.0.5.0.3 |
25.0.5.1+4 |
| Oracle Java SE 27 | 27.0.1.0.3 |
27.0.1.1+4 |
| Oracle Java SE 8 Performance Pack | 8u511b33-perf |
Точная сборка с исправлением здесь не подтверждена |
| Oracle GraalVM for JDK | 17.0.21.0.3, 21.0.13.0.3 |
Проверьте обновление безопасности для продукта |
| Oracle GraalVM Enterprise Edition | 21.3.20.0.3 |
Проверьте обновление безопасности для продукта |
В таблицу вошли не все уязвимые версии, выпущенные до исправления. Oracle отмечает, что уязвимость может затрагивать и более ранние релизы, и рекомендует перейти на поддерживаемую версию. Различайте обычные сборки Java 8 и Performance Pack. Таблица рисков Oracle.
Для Temurin, Corretto, Zulu и других дистрибутивов на базе OpenJDK проверьте бюллетень своего поставщика по этому CVE и номер исправленной сборки. Отличие номера версии от таблицы Oracle само по себе не подтверждает безопасность. Описание Calif относится к конкретному сочетанию оборудования и пути выполнения. Выпуски, в которые уже внесено исправление, оценивайте по сведениям поставщика.
Как применить исправление и временную меру
Сначала определите JDK, который использует реальный процесс службы. Команда java -version в оболочке показывает исполняемый файл из текущего PATH. Он может отличаться от среды выполнения уже запущенной службы. Зафиксируйте путь запуска, образ контейнера, версию JVM и поставщика.
Чтобы устранить уязвимость, замените среду выполнения на исправленный JDK своего дистрибутива. Пересоберите контейнер с обновлённым базовым образом и разверните его. После поэтапной замены проверьте версии запущенных процессов и убедитесь, что старых JVM не осталось. Одного изменения файла зависимостей приложения или установки нового JDK на хосте недостаточно.
Если развёртывание обновления задерживается, рассмотрите предложенный Calif параметр запуска JVM. Укажите имя JAR своего приложения.
java -XX:-UseBASE64Intrinsics -jar app.jarЭтот параметр служит временной мерой и отключает аппаратное ускорение кодирования и декодирования Base64. В проверенном для этой статьи бюллетене Oracle рекомендует установить обновление безопасности. Добавьте параметр к существующим настройкам JVM, перезапустите процесс и проверьте фактическое значение. Если служба интенсивно использует Base64, следите за пропускной способностью, загрузкой процессора и задержками. Замеры влияния на производительность для этой статьи не проводились.
В качестве альтернативы Calif предлагает -XX:UseAVX=2 только для x86-64. OpenJDK на ARM может не распознать параметр и завершиться при запуске. Поэтому не применяйте его ко всем узлам развёртывания со смешанной архитектурой. Буферизация тела запроса в Nginx тоже не гарантирует перекрытия всех путей эксплуатации.
Как проверить применение временного параметра
Пример проверяет на JDK 17 или новее с HotSpot значение параметра текущей JVM и обычное декодирование Base64. Обнаружение уязвимости и подтверждение блокировки атаки требуют отдельных проверок. Если интерфейс диагностики или параметр недоступен, воспользуйтесь средствами управления своей средой выполнения.
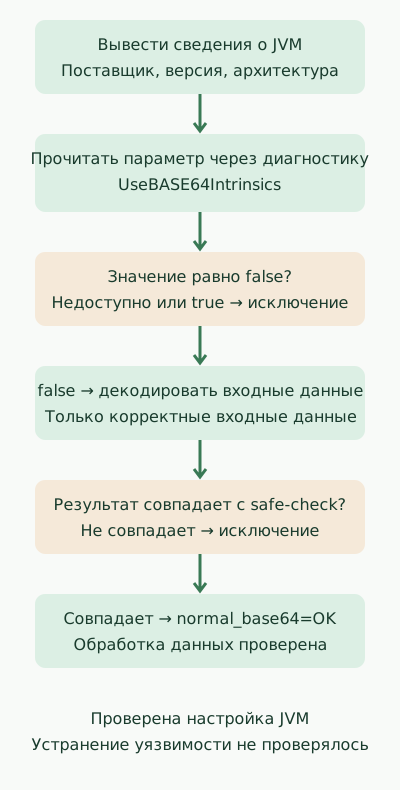
При отсутствии интерфейса диагностики или если параметр не отключён, программа завершается с исключением. Декодирование корректной строки и сверка с ожидаемым значением выполняются только после прохождения этой проверки.
Сохраните файл как Base64MitigationCheck.java.
import com.sun.management.HotSpotDiagnosticMXBean;
import java.lang.management.ManagementFactory;
import java.nio.charset.StandardCharsets;
import java.util.Base64;

public class Base64MitigationCheck {
    public static void main(String[] args) {
        System.out.println("java.vendor=" + System.getProperty("java.vendor"));
        System.out.println("java.runtime.version="
                + System.getProperty("java.runtime.version"));
        System.out.println("os.arch=" + System.getProperty("os.arch"));

        HotSpotDiagnosticMXBean diagnostic = ManagementFactory
                .getPlatformMXBean(HotSpotDiagnosticMXBean.class);
        if (diagnostic == null) {
            throw new IllegalStateException("HotSpot diagnostic interface unavailable");
        }
        String enabled = diagnostic.getVMOption("UseBASE64Intrinsics").getValue();
        System.out.println("UseBASE64Intrinsics=" + enabled);
        if (!"false".equals(enabled)) {
            throw new IllegalStateException("Base64 intrinsic is not disabled");
        }

        String decoded = new String(
                Base64.getDecoder().decode("c2FmZS1jaGVjaw=="),
                StandardCharsets.UTF_8);
        if (!"safe-check".equals(decoded)) {
            throw new IllegalStateException("Unexpected Base64 result");
        }
        System.out.println("normal_base64=OK");
    }
}
Выполните обе команды, используя javac и java из одного и того же проверяемого JDK.
javac --release 17 Base64MitigationCheck.java
java -XX:-UseBASE64Intrinsics Base64MitigationCheck
Ниже приведён фактический вывод Zulu 21.0.1+12-LTS на macOS с ARM64. Эта старая сборка использовалась для проверки примера и не рекомендуется для эксплуатации. На Corretto 17.0.8.1+8-LTS также подтвердились отключение параметра и корректное декодирование.
java.vendor=Azul Systems, Inc.
java.runtime.version=21.0.1+12-LTS
os.arch=aarch64
UseBASE64Intrinsics=false
normal_base64=OK
В обеих средах при запуске с -XX:+UseBASE64Intrinsics программа завершилась с исключением Base64 intrinsic is not disabled и кодом 1. На ARM64 были проверены чтение параметра, ветвление и обработка корректных данных. Повреждение памяти, эффективность временной меры и её влияние на производительность на затронутых процессорах x86-64 не проверялись.
Отдельный запуск примера подтверждает настройки только запущенного экземпляра. Чтобы проверить рабочее приложение, используйте совместимое средство диагностики и права доступа к его процессу. Ошибка из-за реализации JVM, отключённого Attach, прав доступа или пространства имён PID в контейнере оставляет состояние непроверенным.
# JCMD는 대상 런타임과 호환되는 도구의 경로, PID는 서비스 JVM의 PID다.
"$JCMD" "$PID" VM.version
"$JCMD" "$PID" VM.flags -all | grep 'UseBASE64Intrinsics'
После развёртывания исправленной сборки проверьте версии работающих процессов, замену всех экземпляров, вход в систему, загрузку файлов, работу интеграций и частоту ошибок. Перед снятием временной меры подтвердите установку обновления поставщика и штатную работу. Сравните метрики до и после изменения.
Обсуждение