Java4Shell (CVE-2026-114938) – JDK touchés et mesures de protection pour Base64
Sur cette page
Java4Shell est une vulnérabilité de corruption de la mémoire dans le chemin qu’OpenJDK utilise sur certains processeurs x86-64 pour accélérer le décodage Base64. Lorsque les conditions sont réunies, elle peut entraîner une divulgation du contenu de la mémoire ou une exécution de code à distance. Vérifiez la version de l’environnement d’exécution, les capacités du processeur et la possibilité pour des données externes d’atteindre ce chemin, puis installez le JDK corrigé par votre fournisseur. Si le déploiement du correctif doit attendre, vous pouvez envisager l’option temporaire -XX:-UseBASE64Intrinsics proposée par l’équipe à l’origine de la découverte.
Calif a donné à la vulnérabilité le nom de Java4Shell. Elle porte l’identifiant CVE-2026-114938 et figure dans l’avis de sécurité Oracle (2026-11) et l’avis de sécurité OpenJDK. Les versions ci-dessous correspondent aux sources publiques consultées le 18 novembre 2026.
Comment une corruption de la mémoire peut-elle survenir en Java ?
HotSpot optimise avec le compilateur JIT les opérations fréquemment exécutées. Pour certaines opérations, la JVM utilise des implémentations spécialisées appelées intrinsèques, qui s’appuient sur des instructions du processeur. D’après Calif, l’intrinsèque x86-64 de Base64 calcule mal le masque des octets à écrire lors du traitement du remplissage et écrit au-delà de la fin du tampon de sortie. Même si la couche Java rejette ensuite l’entrée invalide par une IllegalArgumentException, la mémoire peut déjà être corrompue. Intercepter cette exception ne suffit donc pas à résoudre le problème.
Oracle indique le composant Compiler et OpenJDK classe le problème sous hotspot/compiler. Une application peut être exposée sans proposer de fonctionnalité de compilation de sources Java externes. Un décodage Base64 ordinaire peut emprunter ce chemin optimisé au sein de la JVM.
Calif indique qu’il faut une prise en charge d’AVX-512 VBMI sur un processeur x86-64 et recommande de vérifier sous Linux la présence des quatre indicateurs avx512f, avx512bw, avx512vbmi et bmi2. D’après la description publique, ARM64 est hors du périmètre de ce chemin vulnérable. Les capacités du processeur ne suffisent pas à établir qu’une application permet l’exécution de code à distance. Les chemins d’entrée et les conditions d’exploitation dépendent de l’application. On ne peut pas en déduire qu’une seule entrée permette de compromettre tous les produits. Dans une VM ou un conteneur, vérifiez les fonctionnalités du processeur effectivement visibles par la JVM.
Lisez le score de gravité avec la version de CVSS utilisée et l’identité de l’organisme qui le publie.
| Évaluation par | Score | Signification |
|---|---|---|
| Oracle CNA | CVSS 3.1 8.1, High | Attaque par le réseau, forte complexité, ni authentification ni interaction utilisateur requises |
| Calif | CVSS 4.0 9.2, Critical | Évaluation publiée par l’équipe à l’origine de la découverte selon une version différente de CVSS |
Le vecteur Oracle est CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H. Les scores proviennent d’organismes différents et reposent sur des versions différentes de CVSS. Fiche CVE d’origine
Quel JDK faut-il remplacer ?
Le tableau présente les versions prises en charge qu’Oracle identifie comme touchées ainsi que les versions corrigées qui ont pu être confirmées. Pour les numéros de build d’autres distributions, consultez les informations de leur fournisseur.
| Produit | Version touchée selon Oracle | Version corrigée confirmée chez Oracle |
|---|---|---|
| Oracle Java SE 17 | 17.0.21.0.3 |
17.0.21.1+4 |
| Oracle Java SE 21 | 21.0.13.0.3 |
21.0.13.1+4 |
| Oracle Java SE 25 | 25.0.5.0.3 |
25.0.5.1+4 |
| Oracle Java SE 27 | 27.0.1.0.3 |
27.0.1.1+4 |
| Oracle Java SE 8 Performance Pack | 8u511b33-perf |
Build corrigé exact non confirmé ici |
| Oracle GraalVM for JDK | 17.0.21.0.3, 21.0.13.0.3 |
Vérifier la mise à jour de sécurité du produit |
| Oracle GraalVM Enterprise Edition | 21.3.20.0.3 |
Vérifier la mise à jour de sécurité du produit |
Ce tableau ne recense pas toutes les versions vulnérables antérieures au correctif. Oracle indique que des versions plus anciennes peuvent aussi être touchées et recommande de passer à une version prise en charge. Pour Java 8, distinguez les builds standard et le Performance Pack. Matrice de risque Oracle
Pour les distributions dérivées d’OpenJDK, comme Temurin, Corretto et Zulu, consultez l’avis de sécurité du fournisseur sur cette CVE et vérifiez le build corrigé. Un numéro de version différent de ceux du tableau Oracle ne suffit pas à établir que votre distribution est protégée. Le périmètre décrit par Calif correspond également à un chemin précis, qui dépend du matériel et de l’environnement d’exécution. Il exclut les versions déjà corrigées.
Appliquer le correctif et la mesure temporaire
Identifiez d’abord le JDK qu’utilise réellement le processus du service. Dans un terminal, java -version renseigne sur l’exécutable trouvé dans le PATH courant, qui peut différer de celui d’un service déjà en cours d’exécution. Relevez ensemble le chemin de lancement du service, son image de conteneur, la version de sa JVM et son fournisseur.
Remplacez l’environnement d’exécution par le JDK corrigé de votre distribution. Reconstruisez et déployez les conteneurs avec l’image de base corrigée. Après le remplacement progressif des instances, vérifiez la version effectivement exécutée pour vous assurer qu’il ne reste aucune ancienne JVM. Modifier les dépendances de l’application ou installer un nouveau JDK sur l’hôte ne suffit pas.
Si le déploiement du correctif prend du retard, envisagez cette option de démarrage de la JVM proposée par Calif. Remplacez le nom du JAR par celui de votre application.
java -XX:-UseBASE64Intrinsics -jar app.jarCette mesure temporaire désactive l’encodage et le décodage Base64 avec accélération matérielle. L’avis Oracle consulté recommande d’appliquer la mise à jour de sécurité. Ajoutez l’option aux paramètres existants, redémarrez la JVM et vérifiez la valeur réellement appliquée. Si le service utilise intensivement Base64, surveillez le débit, l’utilisation du processeur et la latence. Les variations de performances n’ont pas été mesurées pour cet article.
Calif propose aussi -XX:UseAVX=2 et recommande de l’utiliser uniquement sur x86-64. OpenJDK sur ARM peut ne pas reconnaître cette option et refuser de démarrer. Évitez donc de l’appliquer uniformément à un parc qui mélange les architectures. Calif ne présente pas non plus la mise en mémoire tampon du corps des requêtes dans Nginx comme une protection de tous les chemins d’exploitation.
Vérifier l’application de l’option temporaire en Java
Sur un JDK basé sur HotSpot en version 17 ou ultérieure, l’exemple suivant vérifie la valeur de l’option dans la JVM courante et le décodage de données Base64 valides. Il ne permet ni de détecter la vulnérabilité ni de vérifier qu’une attaque est bloquée. Si l’interface de diagnostic ou l’option est indisponible, l’état reste indéterminé. Utilisez alors les outils d’administration propres à votre environnement d’exécution.
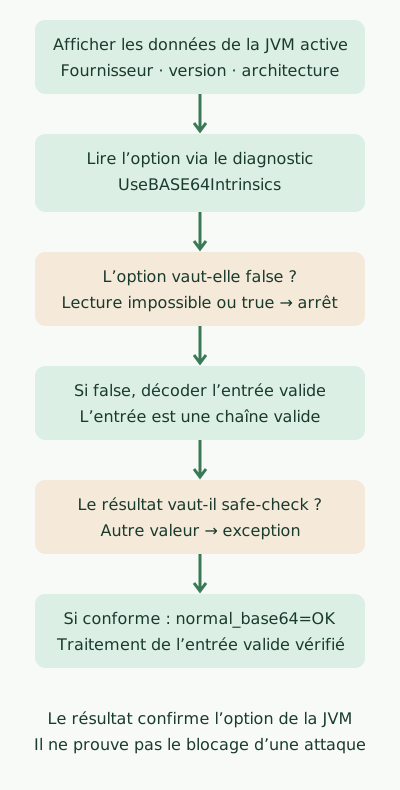
Si l’interface de diagnostic est indisponible ou si l’option reste activée, le programme s’arrête sur une exception. Il ne décode une chaîne valide et ne compare le résultat à la valeur attendue qu’une fois cette première vérification réussie.
Enregistrez le fichier sous le nom Base64MitigationCheck.java.
import com.sun.management.HotSpotDiagnosticMXBean;
import java.lang.management.ManagementFactory;
import java.nio.charset.StandardCharsets;
import java.util.Base64;

public class Base64MitigationCheck {
    public static void main(String[] args) {
        System.out.println("java.vendor=" + System.getProperty("java.vendor"));
        System.out.println("java.runtime.version="
                + System.getProperty("java.runtime.version"));
        System.out.println("os.arch=" + System.getProperty("os.arch"));

        HotSpotDiagnosticMXBean diagnostic = ManagementFactory
                .getPlatformMXBean(HotSpotDiagnosticMXBean.class);
        if (diagnostic == null) {
            throw new IllegalStateException("HotSpot diagnostic interface unavailable");
        }
        String enabled = diagnostic.getVMOption("UseBASE64Intrinsics").getValue();
        System.out.println("UseBASE64Intrinsics=" + enabled);
        if (!"false".equals(enabled)) {
            throw new IllegalStateException("Base64 intrinsic is not disabled");
        }

        String decoded = new String(
                Base64.getDecoder().decode("c2FmZS1jaGVjaw=="),
                StandardCharsets.UTF_8);
        if (!"safe-check".equals(decoded)) {
            throw new IllegalStateException("Unexpected Base64 result");
        }
        System.out.println("normal_base64=OK");
    }
}
Exécutez ces deux commandes avec les outils javac et java du même JDK cible.
javac --release 17 Base64MitigationCheck.java
java -XX:-UseBASE64Intrinsics Base64MitigationCheck
Voici la sortie réellement obtenue avec Zulu 21.0.1+12-LTS sur macOS ARM64. Ce build ancien a servi à vérifier l’exemple. En production, suivez les recommandations de mise à jour ci-dessus. Avec Corretto 17.0.8.1+8-LTS, la valeur désactivée de l’option et le décodage de données valides ont aussi été confirmés.
java.vendor=Azul Systems, Inc.
java.runtime.version=21.0.1+12-LTS
os.arch=aarch64
UseBASE64Intrinsics=false
normal_base64=OK
Avec -XX:+UseBASE64Intrinsics, les deux environnements ont produit l’exception Base64 intrinsic is not disabled et le code de sortie 1. La lecture de l’option, le comportement des branches et le traitement d’une entrée valide ont été vérifiés sur ARM64. La reproduction de la corruption de mémoire, l’efficacité de la mesure et ses performances sur les systèmes x86-64 touchés n’ont pas été testées.
L’exécution de cet exemple dans un processus distinct ne renseigne pas sur les paramètres d’une application en production. Avec les droits d’accès nécessaires et un outil de diagnostic compatible, inspectez directement la JVM du service. Si la requête échoue à cause de l’implémentation de la JVM, de la désactivation d’Attach, des droits ou de l’espace de noms PID du conteneur, considérez la configuration comme indéterminée.
# JCMD는 대상 런타임과 호환되는 도구의 경로, PID는 서비스 JVM의 PID다.
"$JCMD" "$PID" VM.version
"$JCMD" "$PID" VM.flags -all | grep 'UseBASE64Intrinsics'
Après avoir déployé le build corrigé, vérifiez la version réellement exécutée, le remplacement des instances, les fonctions principales comme la connexion, le téléversement de fichiers et les intégrations, ainsi que le taux d’erreur. Avant de supprimer l’option temporaire, confirmez que le correctif du fournisseur est appliqué et que le service fonctionne normalement. Comparez ensuite les indicateurs avant et après la modification.
Discussion